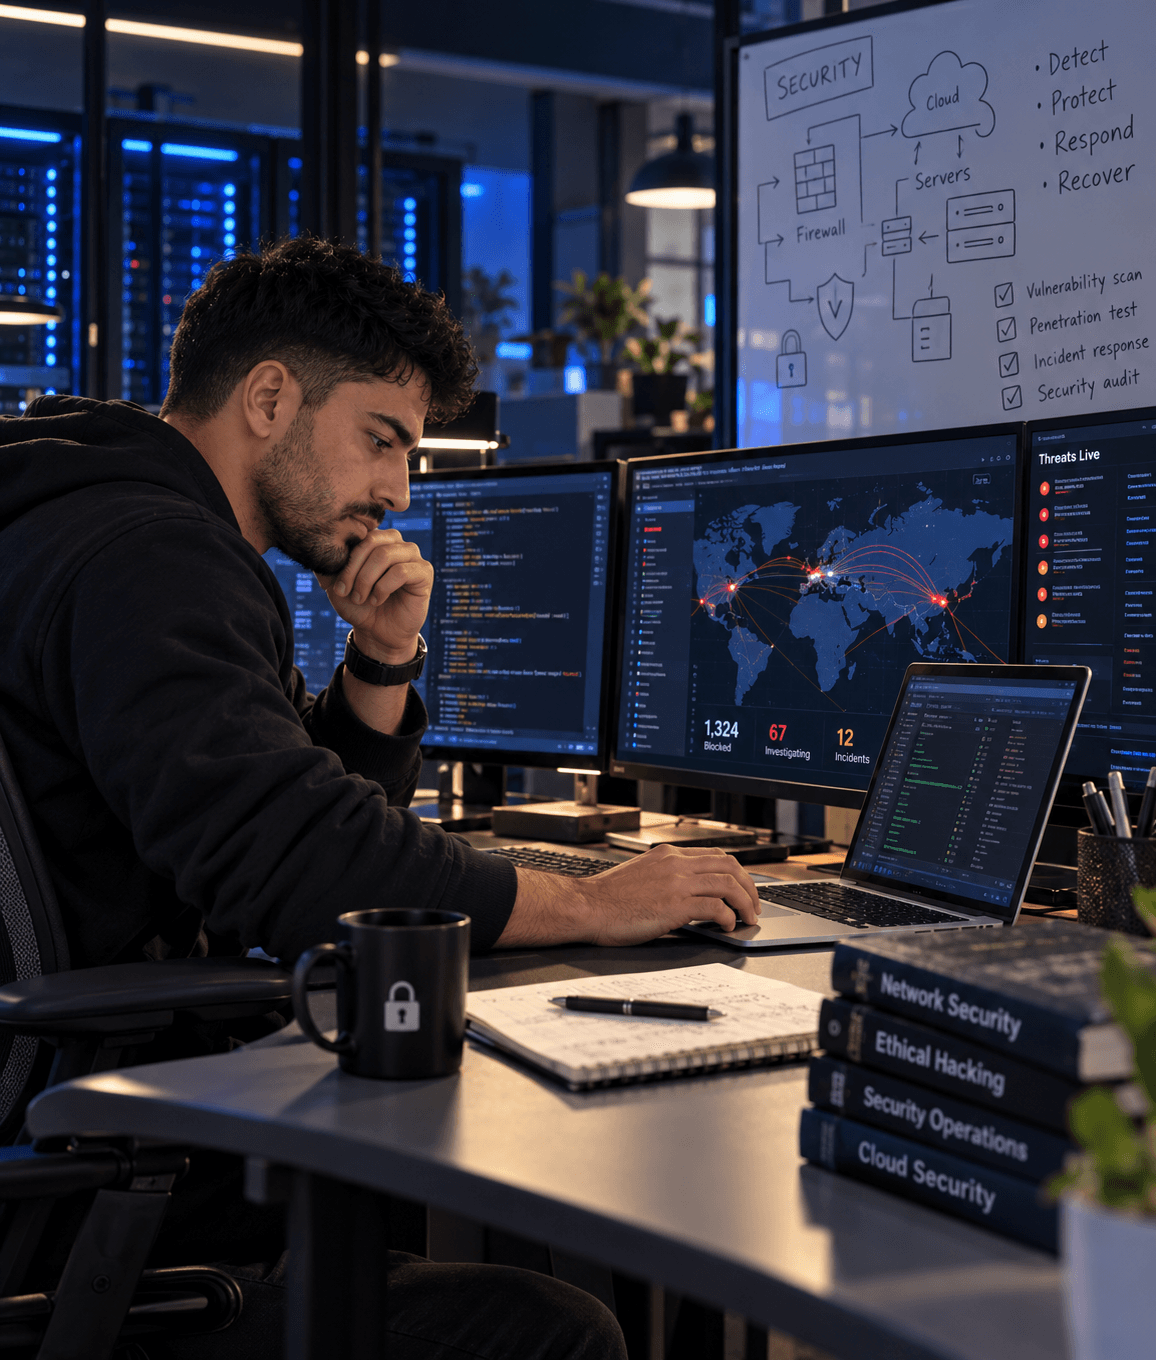
| Activités principalesCe que l’on fait concrètement au quotidien. | - Configurer et maintenir les solutions de sécurité comme les pare-feu, les VPN et les WAF.
- Analyser les logs et repérer les comportements anormaux.
- Intervenir en cas d’attaque ou d’anomalie pour contenir le problème et remettre les services en marche.
- Planifier et appliquer les mises à jour de sécurité et les correctifs.
- Réaliser des scans de vulnérabilités et participer au choix de nouvelles solutions de cybersécurité.
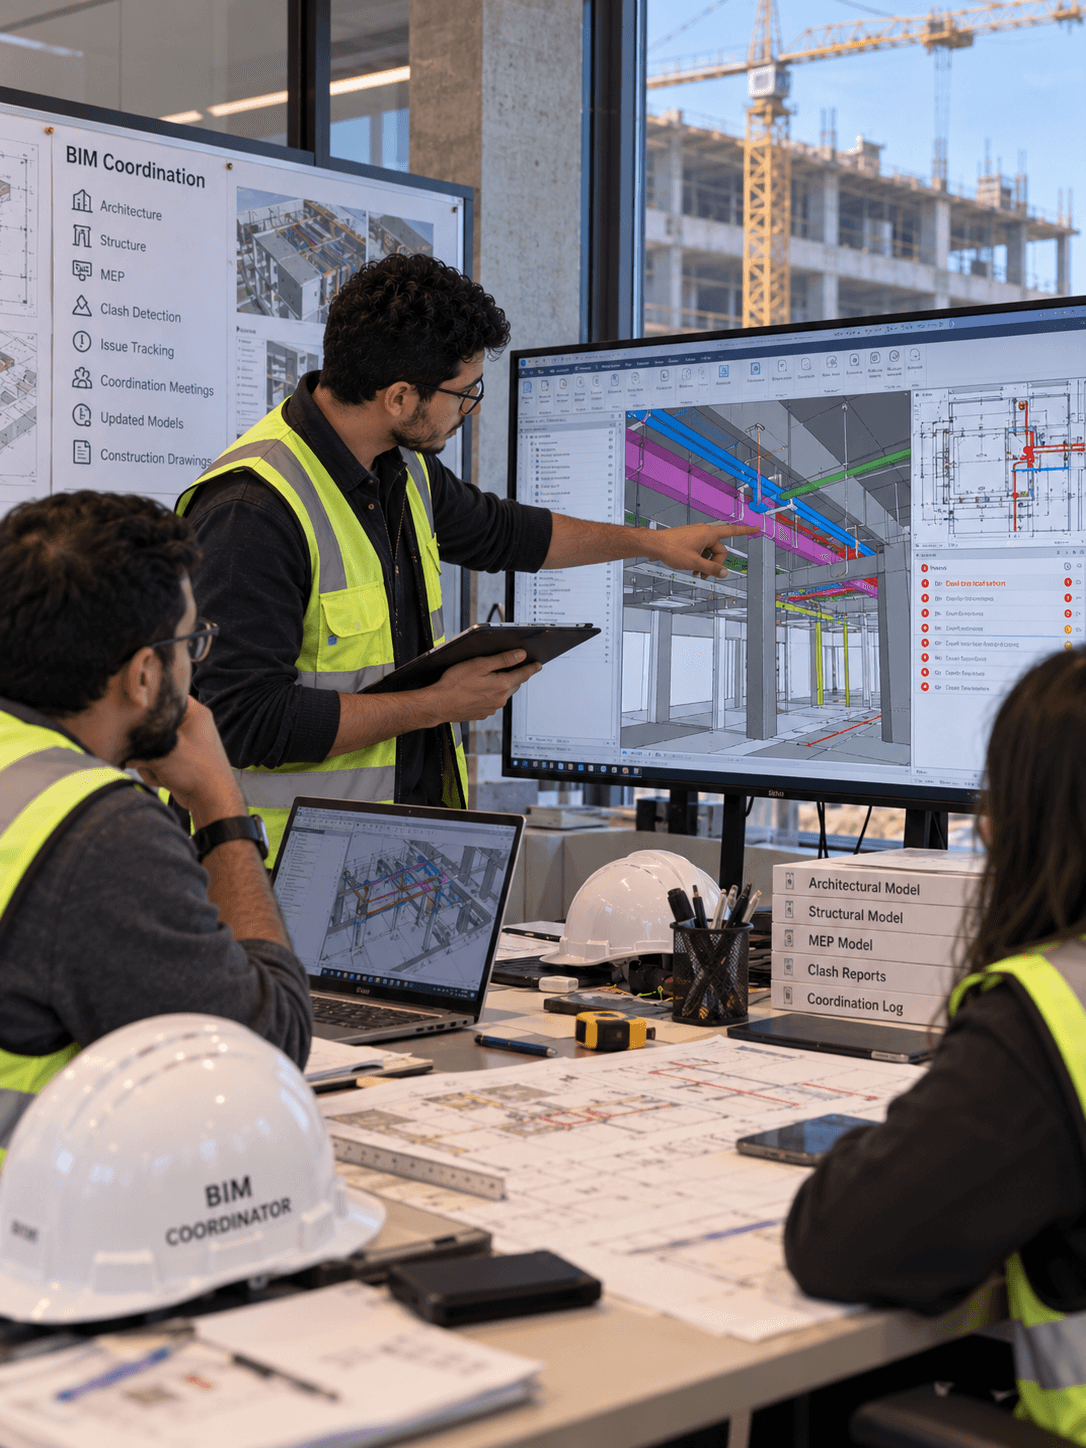
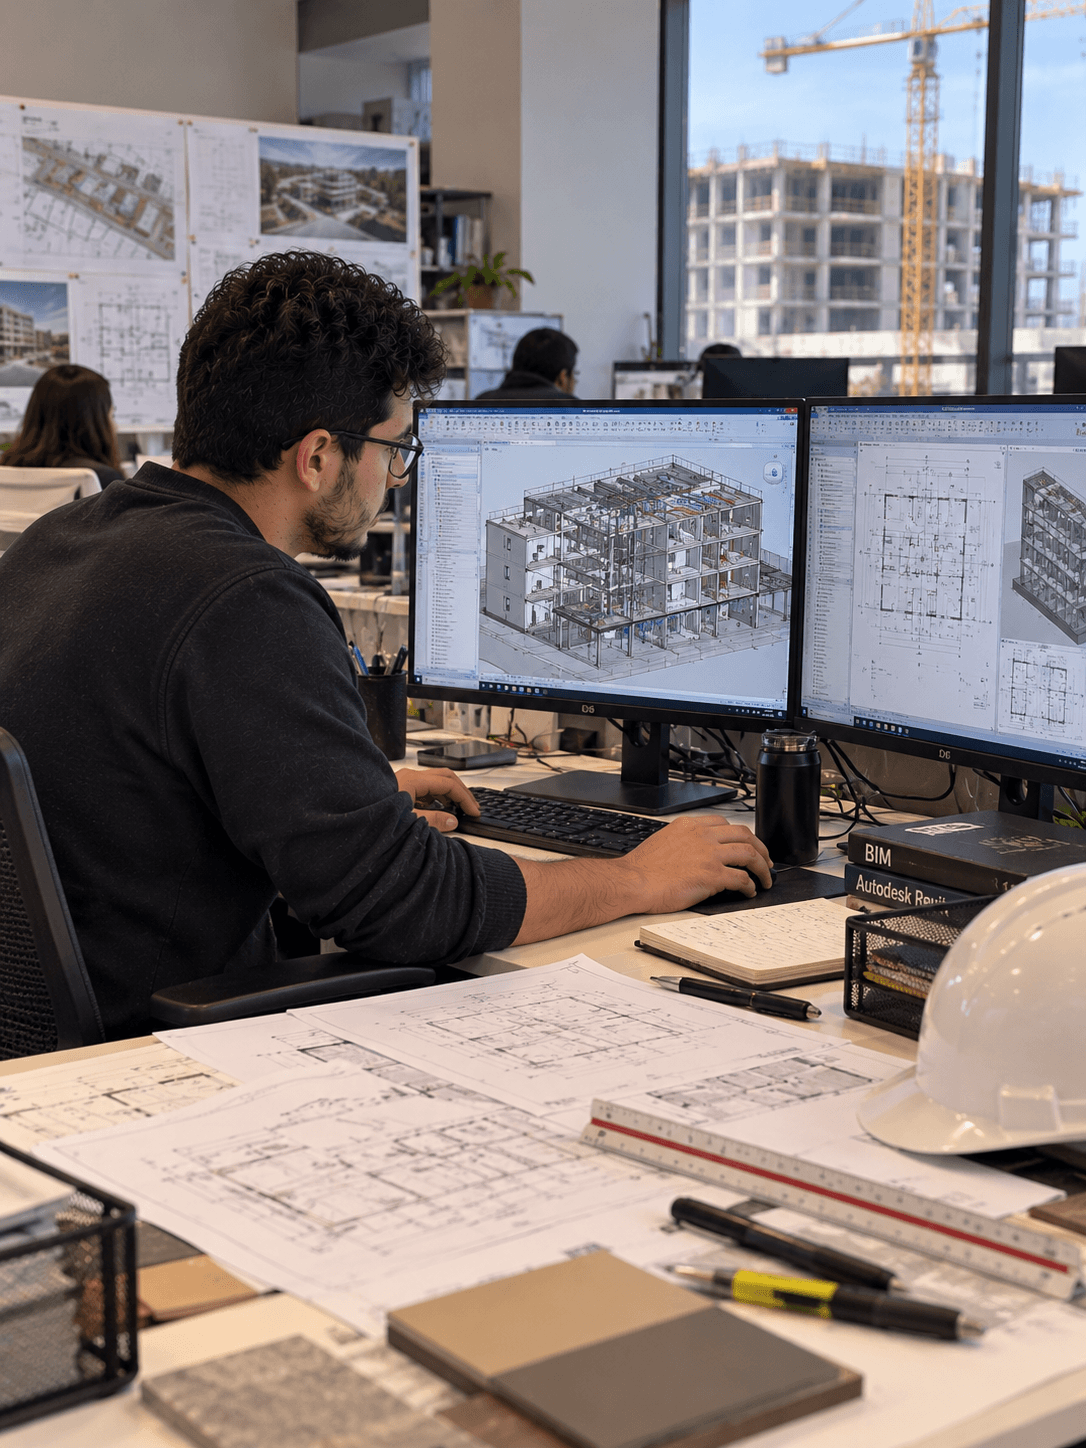
| - Rédiger la charte BIM du projet (règles, formats, nommage)
- Rassembler et contrôler les maquettes de chaque métier
- Détecter les conflits entre structure, réseaux et architecture
- Animer les réunions de synthèse et suivre les corrections
- Former et accompagner les modeleurs BIM
|
|---|
| Environnement de travailOù et dans quelles conditions on travaille. | Tu travailles surtout dans des services informatiques, des équipes cybersécurité ou des directions des systèmes d’information. Tu utilises des outils de sécurité, des consoles de supervision et des tableaux de suivi. Le travail peut demander des interventions rapides quand un incident arrive. | Bureaux d’études, grandes entreprises de construction, agences d’architecture et maîtres d’ouvrage. Le travail se fait au bureau, avec beaucoup de réunions et d’échanges entre équipes. |
|---|
| Compétences techniquesLes savoir-faire à acquérir. | - Pare-feu, VPN et WAF.
- Protocoles réseau comme TCP/IP, VLAN et NAT.
- Scans de vulnérabilités et analyse des incidents.
- Normes et référentiels de sécurité de l’information.
| - Revit et Navisworks ou Solibri
- Détection de conflits (clash detection)
- Charte BIM et format IFC
- Bases de la gestion de projet de construction
|
|---|
| Compétences humainesLes qualités relationnelles utiles au quotidien. | - Rigueur.
- Sens de l’organisation.
- Travail en équipe.
- Vulgariser des sujets techniques.
| - Leadership
- Communication
- Rigueur
- Diplomatie
|
|---|
| Type de problèmesLes questions que l’on cherche à résoudre. | Tu traites surtout des incidents de sécurité, des vulnérabilités, des accès utilisateurs et du respect des règles de sécurité. | Tu traites des conflits entre maquettes, des données incohérentes et des retards de livraison. |
|---|
| CréativitéPlace de l’imagination et de la création dans le métier. | Peu présent | Ponctuel |
|---|
| AnalysePlace du raisonnement, de la logique et de l’analyse. | Au cœur du métier | Au cœur du métier |
|---|
| Travail en équipeAvec qui l’on travaille au quotidien. | Tu travailles avec les équipes informatiques, le management et parfois un comité de sécurité. | Tu travailles avec les modeleurs BIM, les architectes, les ingénieurs, les entreprises et le maître d’ouvrage. |
|---|
| Relation avec les utilisateurs/clientsLe contact avec les personnes pour qui l’on travaille. | Tu échanges avec des utilisateurs, des responsables métiers et la direction quand il faut expliquer un risque ou une alerte. | Le contact est fréquent : tu animes des réunions et fais le lien entre tous les intervenants. |
|---|
| AutonomieLa liberté d’organiser son propre travail. | Tu es assez autonome pour surveiller, analyser et proposer des corrections. Les décisions sensibles, comme couper un service ou changer des règles d’accès, se prennent avec ton responsable ou le RSSI. | Tu fixes et fais appliquer les règles BIM, en accord avec le chef de projet. |
|---|
| Organisation du travailRythme, horaires et façon de travailler. | Le travail est organisé autour de la surveillance, de la prévention, des mises à jour de sécurité et du suivi des incidents. Il peut aussi inclure des plans d’action, des tests et des rapports pour la hiérarchie. | Le travail suit les étapes du projet, avec des réunions de synthèse régulières. |
|---|
| Contraintes possiblesLes difficultés souvent citées par les professionnels. | - Réagir vite quand un incident ou une attaque arrive.
- Rester à jour sur les vulnérabilités et les correctifs.
- Expliquer des sujets techniques à des personnes qui ne sont pas spécialistes.
- Gérer plusieurs règles, accès et priorités en même temps.
| - Faire respecter les règles BIM par des équipes différentes
- Gérer des volumes de données importants
- Tenir les délais d’un projet complexe
|
|---|
| FormationExemples de parcours au Maroc (informations à vérifier). | - Bac+5 — Cycle ingénieur — filière Cybersécurité et Confiance Numérique
- Bac+5 — Sécurité des Systèmes d'Information (SSI)
- Bac+5 — Ingénieur en cybersécurité
- Bac+5 — Ingénierie Informatique
- Bac+2 — DUT Gestion Réseaux et Sécurité
- Bac+3 — Cybersécurité (formation continue)
| - Bac+5 — Génie Civil
- Bac+5 — Cycle ingénieur en génie civil
- Bac+3 — Bachelor Génie civil BTP & BIM
- Bac+3 — Licence professionnelle BIM (formation continue)
- Bac+5 — Master professionnel Génie civil, bâtiment & BIM
- Bac+5 — Master professionnel Management de projet en génie civil & BIM
|
|---|
| DébouchésLes types d’employeurs et de structures (sans chiffres). | Au Maroc, ce métier recrute surtout dans les banques et les assurances, les opérateurs télécoms, les sociétés de conseil et de services informatiques, l’offshoring, ainsi que dans les administrations et les établissements publics. La loi n° 05-20 relative à la cybersécurité, suivie par la DGSSI (Direction générale de la sécurité des systèmes d’information), impose des règles de sécurité aux administrations et aux infrastructures d’importance vitale, ce qui soutient la demande. L’OFPPT cite aussi la cybersécurité parmi les secteurs porteurs de son offre de formation. | Les grands projets d’infrastructures et de bâtiments au Maroc adoptent de plus en plus le BIM, ce qui crée une demande en coordinateurs. |
|---|